「WordPressは狙われやすい」と聞いて、自社のサイトが心配になった方もいるでしょう。危ないのは、更新されないまま放置されたWordPressです。更新を続ければリスクは大きく下げられ、逆にどんな仕組みでも放置すれば危険です。
この記事では、WordPressのセキュリティリスクと狙われる理由、最低限の対策、あわせて見直したい古いフレームワークを解説します。
WordPressのセキュリティリスクとは
WordPressのサイトが攻撃を受けたときに起きる被害は、大きく4つに分けられます。
| リスク | 何が起きるか | 誰が困るか |
|---|---|---|
| 不正ログイン | 管理画面に第三者が入り、ページの書き換えやユーザーの追加ができる状態になる | 自社 |
| 改ざん | ページに不正なコードや広告が埋め込まれる。訪問者が詐欺サイトへ転送されることもある | 自社、サイトの訪問者 |
| 踏み台 | サーバーが迷惑メールの送信や、他のサイトへの攻撃に使われる | 自社、攻撃を受けた第三者 |
| 情報漏えい | 問い合わせフォームの内容や会員情報が抜き取られる | 自社、顧客 |
この中で見落とされやすいのが踏み台です。改ざんや踏み台の被害を受けると、自社は被害者であると同時に、訪問者や第三者に被害を広げる側にも回ります。サーバー会社からアカウントを止められたり、ドメインが迷惑メールの送信元として扱われ、自社のメールが届かなくなったりすることもあります。
小さな会社のサイトでも例外ではありません。攻撃の多くはプログラムで自動化されていて、会社の規模ではなく、古いプラグインや弱いパスワードといった入りやすさで対象が選ばれるためです。
WordPressが狙われやすい理由
WordPressが攻撃者に狙われやすい理由は3つあります。
1つ目は、利用者が多いことです。同じ弱点を持つサイトが世界中に大量にあるため、一つの攻撃方法を見つければ多くのサイトに使い回せます。
2つ目は、ソースコードが公開されていることです。WordPressはオープンソースで、誰でもプログラムの中身を読めます。世界中の開発者の目で不具合を修正できる反面、構造がよく知られているぶん、攻撃する側も弱点を調べやすくなります。
3つ目は、プラグインとテーマです。WordPressは、世界中の開発者が作ったプラグインやテーマを追加して機能を拡張できます。ただし、品質は開発者によってまちまちで、更新が止まったまま放置されているものもあります。
脆弱性の大半は、この3つ目から生まれています。WordPressのセキュリティ企業Patchstackの年次レポートによると、2025年に見つかったWordPress関連の脆弱性は11,334件です。そのうち91%がプラグイン、9%がテーマで、WordPress本体のものは6件にとどまりました。
一方で、本体に重大な脆弱性が見つかることもあります。2026年7月には、ログインしていない第三者がサーバー上でプログラムを実行できてしまう脆弱性(通称「wp2shell」)が本体で見つかりました。WordPress.orgは7月17日に修正版を公開し、影響を受けるバージョンのサイトには自動更新で修正版を強制的に配信しています。
WordPressのセキュリティリスクを下げる3つの対策
対策は、更新を止めないこと、ログインを守ること、元に戻せるようにしておくことの3つが軸です。
本体・プラグイン・テーマ・PHPを更新し続ける
WordPress本体、プラグイン、テーマは、管理画面から自動更新を有効にできます。プラグインを新しく入れるときは、最終更新日を確認し、長く更新されていないものは避けましょう。
使っていないプラグインやテーマは、無効化ではなく削除します。無効化しただけではファイルがサーバーに残り、脆弱性があれば攻撃の入口になり得るためです。
見落としやすいのが、WordPressを動かしているサーバー側のPHPです。PHPにもサポート期限があり、WordPressはPHP 8.3以上を推奨しています。PHPのバージョンは、契約しているサーバーの管理画面で確認や切り替えができます(バージョンごとのサポート期限は後の節で紹介します)。
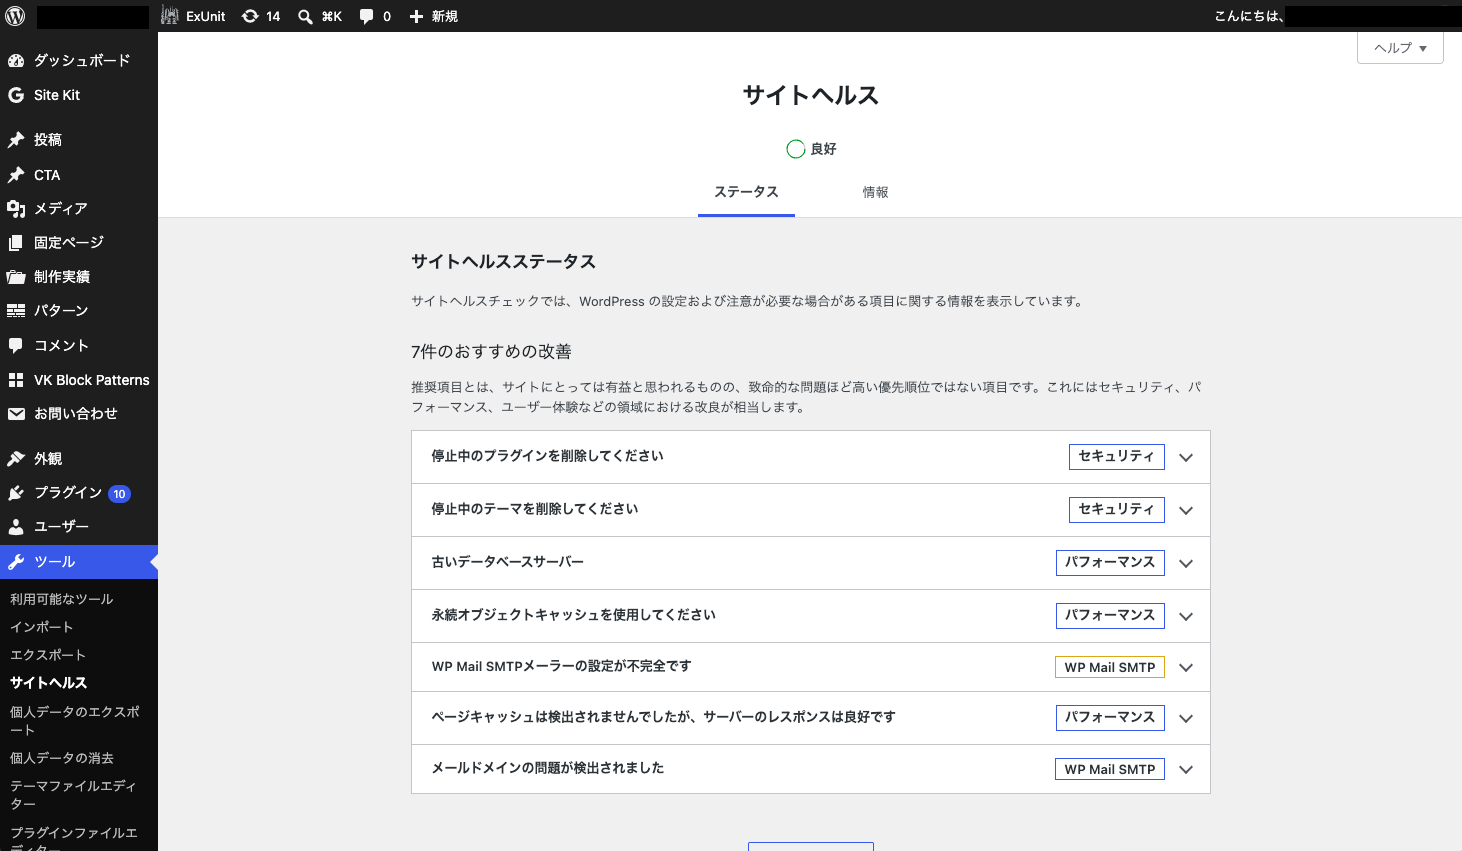
いまの状態は、WordPressの管理画面の「ツール」→「サイトヘルス」で確認できます。古いPHPや、更新が残っているプラグインがあれば、ここに表示されます。
なお、更新でページの表示が崩れることもありますが、更新の前にバックアップを取っておくと、問題が起きても戻せます。
ログインを守る
管理画面へのログインは、推測されにくいパスワードと2段階認証で守ります。ログインの試行回数を制限すると、パスワードを総当たりで試す攻撃も防ぎやすくなります。
管理者のアカウントは、複数の人で使い回さないようにしましょう。担当者ごとにアカウントを作り、記事を書くだけの人には編集者の権限を渡すなど、必要な人に必要な分だけ権限を与えます。退職者や外注先のアカウントが残っていないかも、定期的に確認します。
WAF(不正な通信を遮断する仕組み)やセキュリティプラグインは、こうした対策を補うものです。入れておけば安心というものではなく、本体やプラグインの更新が止まっていれば、守り切れない攻撃が出てきます。
バックアップで元に戻せるようにする
改ざんされても、きれいな状態のバックアップがあればサイトを戻せます。まず、契約しているサーバーに自動バックアップの機能があるか、何日分残るかを確認します。サーバーそのものに障害が起きた場合に備えて、別の場所にもコピーを残しておくと安心です。
バックアップは、戻せることを確かめて初めて役に立ちます。一度、復元の手順を試しておきましょう。
WordPress以外も要注意:サポートが切れた古いフレームワーク
ここまで読んで、WordPressをやめれば安全になるのではないかと考えた方もいるかもしれません。しかし、リスクの原因はWordPressであることではなく、更新されないことにあります。別のCMSや独自開発のシステムに乗り換えても、放置すればリスクは変わりません。
とくに注意したいのは、開発元のサポートがすでに終わっているソフトウェアです。サポートが終わると、新しい脆弱性が見つかっても修正版は出ません。古いからといって、すでに侵入されているわけではありません。ただ、弱点が見つかったときに塞ぐ手段がない状態にあります。
自社のサイトで何が使われているかは、制作会社やサーバー会社に聞くのが確実です。PHPのバージョンは、サーバーの管理画面でも確認できます。
WordPressサイトで見直したいもの
WordPressのサイトでは、本体やプラグインを更新していても、サーバーのPHPや、テーマに組み込まれた部品が古いまま残っていることがあります。
| 名前 | どこで使われているか | サポートの状況 | 見直し方 |
|---|---|---|---|
| PHP 8.1以前 | WordPressを動かすサーバー | 8.0・8.1はサポート終了。8.2も2026年12月31日に終了 | サーバーの管理画面で8.3以上に切り替える |
| WordPress 4.6以前 | 長く更新されていないサイト | 2025年7月にセキュリティ更新が終了 | 最新版に更新する。更新できない場合は作り直しを検討する |
| jQuery 1.x・2.x | 古いテーマや、自作のサイト | サポート終了。3.xも重大な修正のみ | テーマを更新するか入れ替える |
| Bootstrap 3・4 | 古いテーマやLP | 3は2019年7月、4は2023年1月にサポート終了 | テーマを更新するか入れ替える |
出典:PHP、WordPress、jQuery、Bootstrap
PHPとWordPress本体のバージョンは、管理画面から運営者自身で確認できます。自分で確認できない場合は、テーマを作った制作会社に問い合わせましょう。
会員サイトや業務システムで見直したいもの
会員登録やログインの機能を持つサイト、予約や受発注の仕組みを独自に開発したサイトでは、次のフレームワーク(システムを組み立てる土台となるソフトウェア)が使われていることがあります。どれも、すでにサポートが終わっています。
| 名前 | どこで使われているか | サポートの状況 | 見直し方 |
|---|---|---|---|
| Seasar2 | Javaで作られた会員サイト・業務システム | 2016年9月26日にサポート終了 | 開発元に移行計画を確認する |
| Struts 1 | Javaで作られた会員サイト・業務システム | 2013年4月にサポート終了を発表 | 開発元に移行計画を確認する |
| AngularJS(1.x) | 管理画面やWebアプリ | 2022年1月にサポート終了 | 開発元に移行計画を確認する |
出典:Seasar、Apache Struts、AngularJS
AngularJSは、現在も開発が続いている「Angular」とは別の製品です。名前が似ているため、確認するときは「AngularJS(1.x)」かどうかを聞いてください。
こうしたシステムは、部品を入れ替えるだけでは済まず、作り直しに近い作業になることが多くあります。すぐに移行できない場合でも、どこにどの仕組みが残っているかを把握し、移行の時期を開発元と決めておくことが第一歩です。
WordPressが被害に遭ったときの対処
見覚えのないページが増えている、Google Search Consoleから警告が届いた、サーバー会社から連絡があった、といったことがあれば、改ざんや不正ログインを疑います。次の順で対応しましょう。
- サイトを一時的に非公開にし、被害の拡大を止める
- WordPressの管理者、サーバー、FTP、データベースのパスワードを変更する
- 被害を受ける前のバックアップから復元し、本体・プラグイン・テーマ・PHPを最新にする
- 侵入の経路が分からない場合は、サーバー会社や専門の業者に相談する
バックアップから戻しても、侵入された原因が残っていれば、再び同じ被害を受けます。復元と同時に、古いプラグインの削除や更新を済ませてから、サイトを公開し直してください。
まとめ:WordPressのセキュリティリスクは放置から生まれる
WordPressのセキュリティリスクの多くは、プラグイン・テーマ・本体・PHPを更新しないまま放置することから生まれます。更新を止めない、ログインを守る、元に戻せるようにしておく、の3つを続ければ、リスクは大きく下げられます。WordPressの外にあるPHPや、サポートが切れた古いフレームワークも、同じ目で見直してください。
まずは、管理画面のサイトヘルスとサーバーの管理画面で、WordPressとPHPのバージョンを確認するところから始めましょう。更新や確認を社内で続けるのが難しい場合は、保守を専門の業者に任せるのも一つの方法です。